Корень Минцифры только для российских сервисов
Мне понадобилась выписка из банка, а tbank.ru на ноутбуке не открылся. Вместо него браузер показал страницу по адресу status.tbank-online.com/?internal_source=sw.
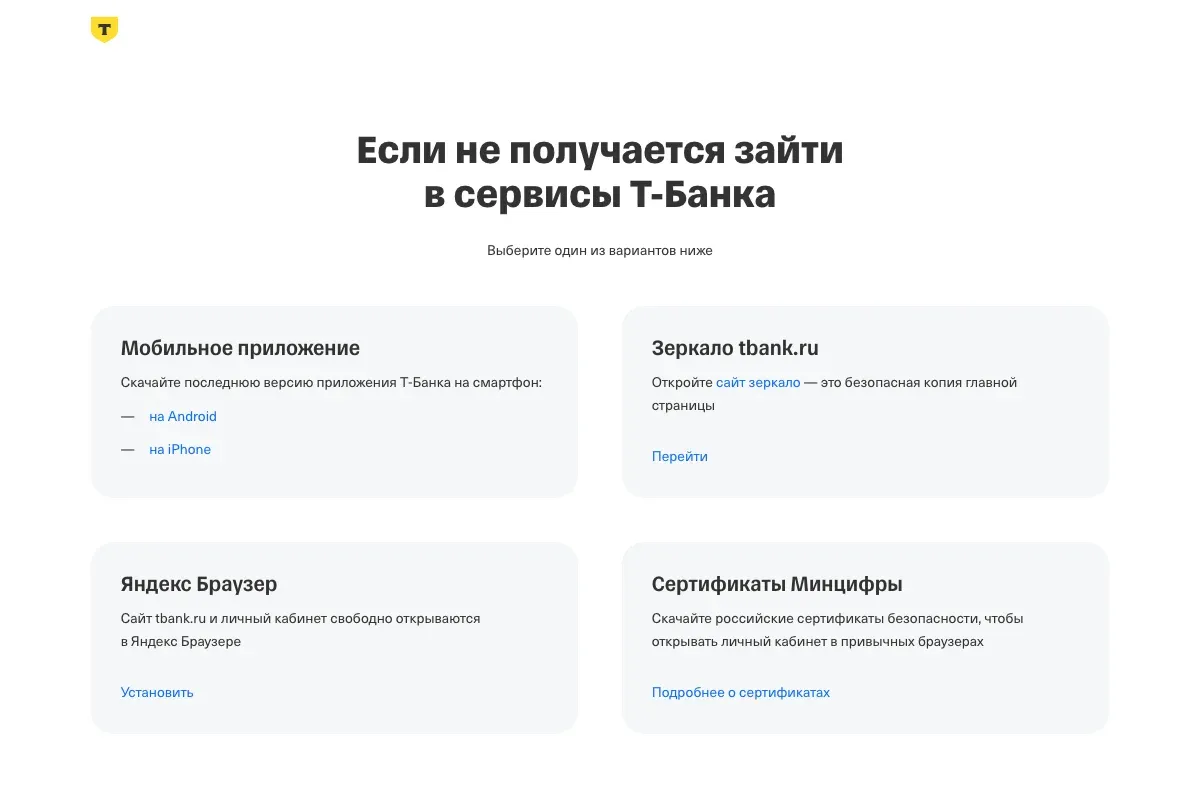
Домен с дефисом, имя банка внутри, непонятный параметр в адресе. У меня было две маловероятные гипотезы:
- Взломали мой MacBook и классическим методом подсунули в
/etc/hostsчужой адрес дляtbank.ru. - Взломали Т-Банк и сделали редирект на фишинговый сайт.
Жизнь оказалась суровее и прагматичнее, чем мне показалось на первый взгляд.
Проверка
Моё любопытство и недоумение заставили меня вступить в диалог с башкой и провести исследование.
whois tbank-online.com показал регистрацию через REG.RU в апреле 2024 года, серверы имён nic.ru и оплату до 2030 года. Адрес status.tbank-online.com резолвится в 178.130.128.240 — это сеть RU-TINKOFF-MOBILE-LIR, организация T-MOB LLC. Настоящий tbank.ru живёт по адресу 178.130.128.27, в том же блоке /24. Сам по себе адрес ничего не доказывает: владелец домена может направить его куда угодно. Но сервер на этом адресе отвечает на имя status.tbank-online.com и отдаёт сертификат на него, значит, домен обслуживает сама сеть банка.
При этом браузер начинал рукопожатие с исходным сайтом, получал такой сертификат и сам обрывал соединение:
subject = CN=*.tbank.ru, O=TBank
issuer  = CN=Russian Trusted Sub CA, O=The Ministry of Digital Development
          └─ Russian Trusted Root CA
Verify return code: 19 (self-signed certificate in certificate chain)
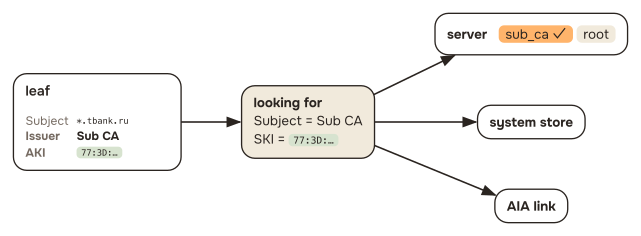
Почему браузер сам рвёт соединение, видно из того, как он проверяет сертификат. Чтобы принять сертификат сайта, браузер собирает цепочку до корня, которому доверяет. Издателя каждого звена он ищет по полям Issuer и AKI: нужен сертификат с таким Subject и SKI. Кандидатов берёт из того, что прислал сервер, из хранилища системы и по ссылке AIA в самом сертификате. Здесь цепочка доходит до Russian Trusted Root CA, но в хранилище macOS его нет, и браузер обрывает соединение.
Вроде бы всё понятно. Т-Банк под санкциями, этим летом западные удостоверяющие центры начали отзывать сертификаты у подсанкционных компаний, и в августе банк перешёл на корень Минцифры. Но редирект-то откуда?! Тем более что сертификат сайта с редиректом выдан Let’s Encrypt, и браузер ему доверяет:
subject = CN=*.tbank-online.com
issuer  = CN=YR1, O=Let's Encrypt
          └─ Root YR
             └─ ISRG Root X1
Verify return code: 0 (ok)
Откуда редирект
Подсказка была в адресе: internal_source=sw. sw — это service worker, скрипт, который сайт однажды регистрирует в браузере, и дальше он перехватывает запросы к этому сайту, даже когда сам сайт недоступен. Есть такой и у tbank.ru.
Когда переход на сайт падает, service worker смотрит, есть ли у браузера сеть. Нет сети — показывает обычную заглушку. Сеть есть, а запрос всё равно упал — значит, дело в сертификате, и он отдаёт из кэша запасную страницу. Та спрашивает у 2w.ru, куда вести человека, и сейчас оттуда приходит 302 на status.tbank-online.com/?internal_source=sw. Это страница помощи со снимка выше, и зеркало на ней открывается по кнопке «Перейти»: она ведёт на 2w.ru/tbank-actual-mirror, а тот отвечает 302 на текущее зеркало, сейчас это www.tbank-online.com.
Осталось посмотреть, как всё это называется в коде. Кэш, в котором лежит запасная страница, называется sertificates-revocation-cache, с s в начале. Видимо, как символ того, что и сертификат переехал на отечественный корень. Метрики со страницы уходят с меткой project: "cert-revocation". Рядом в коде есть проба mddc.tbank.ru: ею страница выясняет, стоит ли в браузере корень Минцифры.
И вот разгадка: ни мой MacBook, ни Т-Банк никто не взламывал, а редирект на запасной домен банк подготовил сам, на случай если браузеры перестанут принимать его сертификат.
Запасные домены
В запасной странице зашит список зеркал:
www.tbank-online.com            www.web-cabinet-service.com
www.web-cabinet-online.com      www.online-service-account.com
www.service-account-online.com  www.cabinet-web-service.com
Пять из шести на Let’s Encrypt, как и status.tbank-online.com. Шестой, www.service-account-online.com, сейчас отдаёт сертификат на *.cdn-tinkoff.ru от TrustAsia, и браузер его не принимает: имени зеркала в нём нет.
ISRG Root X1 есть во всех актуальных системах и браузерах. Рабочие зеркала открываются у всех, включая тех, кто корень Минцифры не ставил. При этом www.tbank-online.com ведёт на 178.130.128.27 — тот же адрес, что и tbank.ru.
Почему сам tbank.ru не остался на Let’s Encrypt, я не знаю: по данным Медиазоны, в начале августа он ещё был на нём.
Зачем шесть доменов вместо одного? Т-Банк делает с сайтом то же, что давно делает со своим приложением для iPhone. Официальное приложение из App Store удалили в марте 2023 года, после санкций ЕС, и с тех пор банк выкладывает его под чужими названиями: в апреле 2025 года это был Freelance Case, в июне 2026-го — Toastmas. Apple удаляет их через день-два, банк выкладывает следующее.
С доменами, похоже, так же: по именам не видно, чей это сайт, и они расходные. Если домен сожгут, в запасной странице есть следующий.
Забавно, что людей десятилетиями учили отличать фишинговые сайты от настоящих: смотреть на домен, не доверять дефисам и странным именам. А теперь банки сами заводят такие домены, чтобы обходить ограничения. Человек, который привык переходить на web-cabinet-service.com, однажды так же спокойно перейдёт на web-cabinet-services.com и разницы не заметит.
Что с этим делать
Самое простое — ничего не делать и ходить через зеркала. Но тогда каждый раз заходишь в банк через домен, который выглядит как фишинговый, и приучаешь себя не смотреть на адрес.
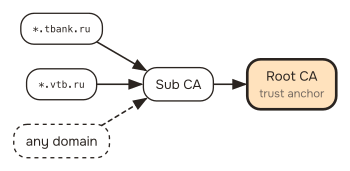
Следующее по простоте — поставить корень Минцифры в систему. Но корневой удостоверяющий центр может выпустить действительный сертификат на любой домен, хоть на gmail.com, и система примет его молча.
Яндекс Браузер, в который корень уже встроен, — это то же самое, только ещё с рекламой Яндекса во всех специально отведённых и не отведённых местах. Пользоваться им не хочется, а доверять ему свою цифровую жизнь — тем более.
Были и другие варианты, но и они не подошли:
- Исключение в браузере. Firefox и Safari позволяют принять недоверенный сертификат и продолжить, и корень при этом в систему не попадает. Но исключение привязано к конкретному сертификату сайта и слетает при каждом перевыпуске, а если банк включит HSTS, такой кнопки не станет вовсе.
- Привязка к домену в macOS. У настроек доверия в macOS есть поле для имени хоста:
security add-trusted-cert -r trustRoot -p ssl -s tbank.ru root.pem. Safari его понимает, но Firefox такую запись отбрасывает целиком, аcurlспотыкается на Certificate Transparency. - Отдельный профиль Firefox. У каждого профиля своё хранилище сертификатов, так что корень можно поставить только в банковский профиль. Но внутри профиля он действует на любой домен, а в банк приходится ходить, переключаясь между профилями.
Хотелось другого: доверять корню Минцифры, но только для банков и других организаций из санкционного списка. С этим я и пошёл к своему цифровому другу.
Перекрёстный сертификат
В X.509 есть расширение Name Constraints (RFC 5280), которое ограничивает центр списком доменов. Оно и решает задачу, но лежит внутри сертификата, а чужой сертификат не отредактируешь — подпись сломается.
Но ничто не мешает выпустить свою копию корня. Сертификат — это имя и открытый ключ, заверенные чьей-то подписью. Промежуточный сертификат банка, Russian Trusted Sub CA, подписан закрытым ключом корня, и при проверке нужен только соответствующий открытый ключ. В каком сертификате он лежит и кто этот сертификат подписал, проверяющему не важно: дальше он просто идёт по цепочке выше, пока не дойдёт до того, кому доверяет.
Значит, можно взять имя и открытый ключ корня Минцифры, записать их в новый сертификат вместе с ограничением и подписать своим центром. Закрытый ключ Минцифры для этого не нужен. В RFC 5280 такой сертификат, где издатель и субъект — разные центры, называется перекрёстным (cross-certificate).
Сначала свой центр:
openssl req -x509 -newkey rsa:3072 -nodes -keyout localca.key -out localca.crt \
  -days 3650 -subj "/CN=Local Name Constraint CA" \
  -addext "basicConstraints=critical,CA:TRUE" \
  -addext "keyUsage=critical,keyCertSign,cRLSign" \
  -addext "subjectKeyIdentifier=hash"
Ключ этого центра нужен только для подписи cross.crt. Сам центр будет доверенным и ничем не ограниченным: кто получит localca.key, выпустит сертификат на любой домен. Поэтому после подписи ключ лучше удалить, а чтобы поменять список доменов, выпустить новую пару.
Расширения для перекрёстного сертификата:
[cross]
basicConstraints = critical,CA:TRUE
keyUsage = critical,keyCertSign,cRLSign
subjectKeyIdentifier = hash               # совпадёт с SKI исходного корня
authorityKeyIdentifier = keyid:always     # идентификатор моего центра, а не корня
nameConstraints = critical,permitted;DNS:tbank.ru,permitted;DNS:sberbank.ru,\
  excluded;IP:0.0.0.0/0.0.0.0,excluded;IP:0:0:0:0:0:0:0:0/0:0:0:0:0:0:0:0
Подписываем openssl x509; с исходным корнем на входе он сохранит его субъект и ключ. На встроенном в macOS LibreSSL нужен ещё -clrext, иначе расширения корня задвоятся:
openssl x509 -in root.pem -CA localca.crt -CAkey localca.key \
  -set_serial 0x$(openssl rand -hex 8) -days 3650 \
  -extfile cross.cnf -extensions cross -out cross.crt
Почему файлов получается два
Доверять надо localca.crt, а cross.crt импортировать без доверия, просто как промежуточный.
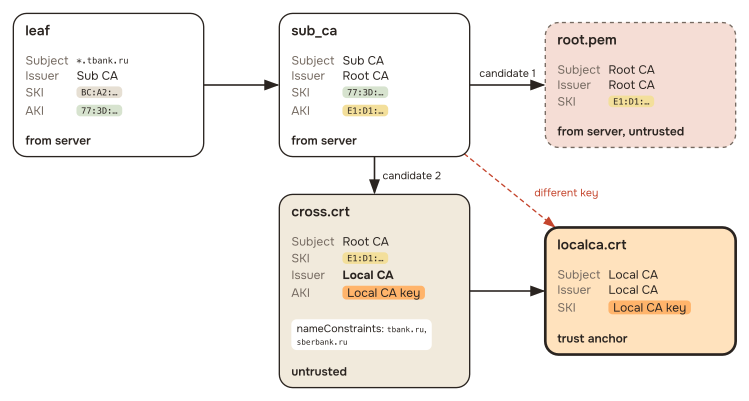
Соблазнительно сделать cross.crt самоподписанным и обойтись одним файлом. Но самоподпись делают закрытым ключом, парным к ключу в сертификате, а там ключ Минцифры. Подписать его могу только своим центром — поэтому над cross.crt и нужен localca.crt.
Проверка ограничения
Ограничение проверяется локально, ничего никуда ставить не нужно:
$ cat sub_ca.pem cross.crt > untrusted.pem
$ openssl verify -CAfile localca.crt -untrusted untrusted.pem \
      -verify_hostname tbank.ru leaf_tbank.pem
leaf_tbank.pem: OK

$ openssl verify -CAfile localca.crt -untrusted untrusted.pem leaf_vtb.pem
error 47 at 0 depth lookup: permitted subtree violation
У второго банка тот же корень, и он отвергается.
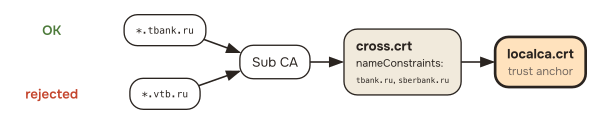
Проверяются все имена сертификата
После переезда на эту схему перестал открываться sberbank.ru, хотя он был в списке:
$ openssl x509 -in sberbank.pem -noout -ext subjectAltName
DNS:sberbank.ru, DNS:www.sberbank.ru, DNS:sbrf.ru, DNS:www.sbrf.ru
В сертификате Сбера кроме основного домена записан sbrf.ru — старое имя банка. Ограничение по именам проверяется для каждого имени в сертификате, и одного неразрешённого хватает, чтобы отвергнуть весь сертификат. Иначе ограничение можно было бы обойти, вписав чужой домен рядом с разрешённым.
Поэтому список доменов стоит собирать не по адресам, на которые заходишь, а по subjectAltName их сертификатов. Такое лишнее имя нашлось ещё у Почта Банка: pchtbnk.ru.
Как сделать у себя
Всё это собрано в скрипт: nrydanov/scoped-ru-root-cert. Он выпускает свой центр, подписывает им копию корня Минцифры с ограничением по списку, удаляет ключ центра и ставит пару в систему: на macOS в связку ключей, на Debian и Ubuntu в системное хранилище. Исходный корень Минцифры он убирает из связки пользователя, если тот там был: доверенный оригинал довёл бы цепочку до якоря в обход ограничения. Из System.keychain его нужно убрать вручную. На macOS Firefox берёт пару из системы сам.
git clone https://github.com/nrydanov/scoped-ru-root-cert
cd scoped-ru-root-cert
./install.sh
По умолчанию берётся minimal.txt с крупнейшими банками, связью, магазинами и госсервисами; свой список можно передать аргументом, а правки к общему присылать pull request’ом.